O Brasil registra um volume crescente de ataques cibernéticos contra empresas e instituições, em um cenário de maior sofisticação dos criminosos e falhas na segurança digital. Em julho de 2026, cada empresa brasileira sofreu, em média, 4.151 ataques por semana, alta de 45% em relação a 2025 e quase o dobro da média global, segundo levantamento da Check Point.
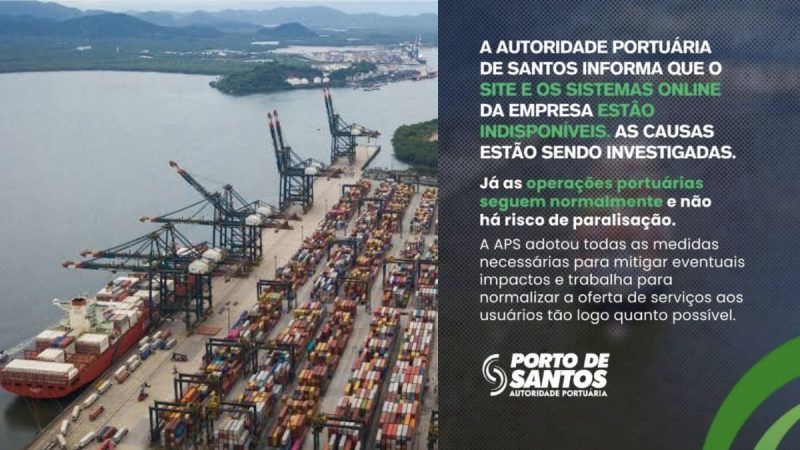
Nos últimos meses, diferentes setores foram atingidos. Em outubro, o Hospital Israelita Albert Einstein confirmou um acesso não autorizado a parte de sua base de dados de pacientes. Em novembro, o Porto de Santos informou uma invasão que deixou sistemas internos indisponíveis. Já a Caixa Vida e Previdência identificou um ataque que expôs dados pessoais de 7,6 milhões de clientes ativos, além de ex-clientes.
🤳 Notícias em primeira mão: baixe nosso aplicativo gratuito e leve o jornalismo do SBT News com você, onde estiver! Clique aqui.
Os episódios se somam a ataques registrados na Europa. Em setembro de 2025, uma invasão aos sistemas de uma fornecedora de tecnologia afetou operações de check-in e despacho de bagagens em aeroportos de Londres, Bruxelas e Berlim.
Para entender o que está por trás do aumento dos ataques, por que empresas e instituições estão vulneráveis e quais são os riscos para o país, o SBT News ouviu especialistas em segurança digital.
O professor de Cibersegurança do Ibmec-RJ, Guilherme Neves, avalia que o Brasil chegou a um novo patamar de ameaças. "Não é onda, é patamar", afirma.
Segundo ele, o volume de invasões coloca o país em uma posição de exposição superior à média internacional. Uma crise de segurança nacional, porém, exigiria falhas em cascata em infraestruturas críticas, cenário que ainda não ocorreu, mas que o especialista considera possível.
Já o professor de Ciência de Dados e Negócios da ESPM, Carlos Rafael Neves, pondera que não há evidências suficientes de uma campanha coordenada de ataques contra instituições brasileiras. Para ele, a maior divulgação dos incidentes pela imprensa também contribui para a percepção de aumento, embora reconheça sinais de crescimento nas ocorrências.
Criminosos mais sofisticados e empresas vulneráveis
Sistemas do Porto de Santos ficam fora do ar após queda de energia; APS investiga ataque cibernético. | Reprodução
O avanço dos ataques está relacionado tanto à evolução das ferramentas utilizadas pelos criminosos quanto às falhas de segurança das empresas. A inteligência artificial (IA) é um dos fatores que ampliaram a capacidade dos invasores.
Segundo o professor da ESPM, ferramentas de IA conseguem analisar códigos e identificar vulnerabilidades, reduzindo a necessidade de conhecimentos técnicos avançados. Embora também possa ser usada para reforçar a defesa dos sistemas, a tecnologia dá mais agilidade aos criminosos.
O especialista do Ibmec-RJ destaca que problemas estruturais também ampliam os riscos, como falhas na gestão de identidades, dependência de fornecedores e sistemas industriais antigos.
Segundo o relatório State of Ransomware, da Sophos, 37% dos ataques de ransomware no Brasil começaram por e-mails maliciosos, um método relativamente simples e barato.
🔎 Ransomware é um tipo de software malicioso que bloqueia o acesso a dados ou dispositivos da vítima e exige o pagamento de um resgate, geralmente em criptomoedas, para restaurá-lo.
Ataques na Europa aumentam alerta
O ataque contra sistemas da Collins Aerospace, fornecedora de tecnologia para aeroportos, em setembro de 2025, é um exemplo dos riscos da dependência de serviços terceirizados. A invasão afetou operações em Londres, Bruxelas, Berlim e Dublin.
"Não foi ataque a aeroporto, foi ataque a um fornecedor único", explica Guilherme Neves.
Para ele, a concentração de fornecedores e a fiscalização insuficiente aumentam a exposição da infraestrutura brasileira.
Carlos Rafael Neves também considera que ataques dessa dimensão podem ocorrer no Brasil. O professor da ESPM alerta para os riscos relacionados a dispositivos conectados à internet, usados no controle remoto de equipamentos e sistemas industriais, que nem sempre contam com mecanismos adequados de autenticação e criptografia.
Os ataques não estão restritos às fronteiras nacionais. Segundo Guilherme Neves, o modelo de ransomware como serviço permite que diferentes grupos utilizem ferramentas e estruturas compartilhadas, com afiliados responsáveis pelas invasões.
Para o professor do Ibmec-RJ, a conexão entre os ataques no Brasil e na Europa está principalmente no uso de ferramentas, fornecedores e mercados de dados roubados. O especialista da ESPM, porém, ressalta que não há evidências públicas de que os episódios tenham sido conduzidos pelas mesmas organizações.
"Não tem nenhuma evidência de que o ataque aqui no Brasil e os episódios lá na Europa sejam da mesma pessoa ou do mesmo grupo", afirma Carlos Rafael Neves.
Brasil está preparado para ataques de grandes proporções?
Os especialistas avaliam que o país ainda precisa fortalecer a proteção de setores estratégicos. Guilherme Neves destaca que os segmentos financeiro e de energia estão entre os mais visados e alerta para a dependência entre sistemas.
Na avaliação dele, o Brasil tem capacidade para responder a incidentes isolados, mas ainda não está preparado para enfrentar ataques simultâneos contra diferentes setores.
O professor da ESPM também não descarta invasões de grandes proporções, embora ressalte que instituições brasileiras vêm investindo em proteção.
Para o especialista do Ibmec-RJ, a resposta exige investimentos contínuos, atualização de sistemas e maior integração entre empresas e órgãos responsáveis pela segurança digital. Ele defende a criação de uma estrutura de coordenação entre setores que utilizam os mesmos fornecedores críticos, além de exercícios periódicos para simular ataques.
Por que o Brasil registra tantos ataques hackers?Empresas brasileiras sofreram, em média, 4.151 ataques por semana em julho, alta de 45% em um ano e quase o dobro da média globalBrasil2026-11-13T09:00:00.000ZO Brasil registra um volume crescente de ataques cibernéticos contra empresas e instituições, em um cenário de maior sofisticação dos criminosos e falhas na segurança digital. Em julho de 2026, cada empresa brasileira sofreu, em média, 4.151 ataques por semana, alta de 45% em relação a 2025 e quase o dobro da média global, segundo levantamento da Check Point. Nos últimos meses, diferentes setores foram atingidos. Em outubro, o confirmou um acesso não autorizado a parte de sua base de dados de pacientes. Em novembro, oinformou uma invasão que deixou sistemas internos indisponíveis. Já a identificou um ataque que expôs dados pessoais de 7,6 milhões de clientes ativos, além de ex-clientes. 🤳 Notícias em primeira mão: baixe nosso aplicativo gratuito e leve o jornalismo do SBT News com você, onde estiver! Os episódios se somam a ataques registrados na Europa. Em, uma invasão aos sistemas de uma fornecedora de tecnologia afetou operações de check-in e despacho de bagagens em aeroportos de Londres, Bruxelas e Berlim. Para entender o que está por trás do aumento dos ataques, por que empresas e instituições estão vulneráveis e quais são os riscos para o país, o SBT News ouviu especialistas em segurança digital. O professor de Cibersegurança do Ibmec-RJ, Guilherme Neves, avalia que o Brasil chegou a um novo patamar de ameaças. "Não é onda, é patamar", afirma. Segundo ele, o volume de invasões coloca o país em uma posição de exposição superior à média internacional. Uma crise de segurança nacional, porém, exigiria falhas em cascata em infraestruturas críticas, cenário que ainda não ocorreu, mas que o especialista considera possível. Já o professor de Ciência de Dados e Negócios da ESPM, Carlos Rafael Neves, pondera que não há evidências suficientes de uma campanha coordenada de ataques contra instituições brasileiras. Para ele, a maior divulgação dos incidentes pela imprensa também contribui para a percepção de aumento, embora reconheça sinais de crescimento nas ocorrências. Criminosos mais sofisticados e empresas vulneráveis O avanço dos ataques está relacionado tanto à evolução das ferramentas utilizadas pelos criminosos quanto às falhas de segurança das empresas. A inteligência artificial (IA) é um dos fatores que ampliaram a capacidade dos invasores. Segundo o professor da ESPM, ferramentas de IA conseguem analisar códigos e identificar vulnerabilidades, reduzindo a necessidade de conhecimentos técnicos avançados. Embora também possa ser usada para reforçar a defesa dos sistemas, a tecnologia dá mais agilidade aos criminosos. O especialista do Ibmec-RJ destaca que problemas estruturais também ampliam os riscos, como falhas na gestão de identidades, dependência de fornecedores e sistemas industriais antigos. Segundo o relatório State of Ransomware, da Sophos, 37% dos ataques de ransomware no Brasil começaram por e-mails maliciosos, um método relativamente simples e barato. 🔎 Ransomware é um tipo de software malicioso que bloqueia o acesso a dados ou dispositivos da vítima e exige o pagamento de um resgate, geralmente em criptomoedas, para restaurá-lo. Ataques na Europa aumentam alerta O ataque contra sistemas da Collins Aerospace, fornecedora de tecnologia para aeroportos, em setembro de 2025, é um exemplo dos riscos da dependência de serviços terceirizados. A invasão afetou operações em Londres, Bruxelas, Berlim e Dublin. "Não foi ataque a aeroporto, foi ataque a um fornecedor único", explica Guilherme Neves. Para ele, a concentração de fornecedores e a fiscalização insuficiente aumentam a exposição da infraestrutura brasileira. Carlos Rafael Neves também considera que ataques dessa dimensão podem ocorrer no Brasil. O professor da ESPM alerta para os riscos relacionados a dispositivos conectados à internet, usados no controle remoto de equipamentos e sistemas industriais, que nem sempre contam com mecanismos adequados de autenticação e criptografia. Os ataques não estão restritos às fronteiras nacionais. Segundo Guilherme Neves, o modelo de ransomware como serviço permite que diferentes grupos utilizem ferramentas e estruturas compartilhadas, com afiliados responsáveis pelas invasões. Para o professor do Ibmec-RJ, a conexão entre os ataques no Brasil e na Europa está principalmente no uso de ferramentas, fornecedores e mercados de dados roubados. O especialista da ESPM, porém, ressalta que não há evidências públicas de que os episódios tenham sido conduzidos pelas mesmas organizações. "Não tem nenhuma evidência de que o ataque aqui no Brasil e os episódios lá na Europa sejam da mesma pessoa ou do mesmo grupo", afirma Carlos Rafael Neves. Brasil está preparado para ataques de grandes proporções? Os especialistas avaliam que o país ainda precisa fortalecer a proteção de setores estratégicos. Guilherme Neves destaca que os segmentos financeiro e de energia estão entre os mais visados e alerta para a dependência entre sistemas. Na avaliação dele, o Brasil tem capacidade para responder a incidentes isolados, mas ainda não está preparado para enfrentar ataques simultâneos contra diferentes setores. O professor da ESPM também não descarta invasões de grandes proporções, embora ressalte que instituições brasileiras vêm investindo em proteção. Para o especialista do Ibmec-RJ, a resposta exige investimentos contínuos, atualização de sistemas e maior integração entre empresas e órgãos responsáveis pela segurança digital. Ele defende a criação de uma estrutura de coordenação entre setores que utilizam os mesmos fornecedores críticos, além de exercícios periódicos para simular ataques.São PauloSPSudestehttps://sbtnews.sbt.com.br/noticia/brasil/por-que-o-brasil-registra-tantos-ataques-hackers
Instituição afirma que 90% dos clientes do agronegócio estão em dia com os pagamentos e diz que atrasos se concentram em produtores de médio e grande porte